Utrata danych rzadko zaczyna się od spektakularnego cyberataku. Częściej jest skutkiem przypadkowego usunięcia pliku, błędnej aktualizacji systemu, awarii macierzy albo nieudanego zaszyfrowania danych przez ransomware. Problem ujawnia się wtedy, gdy firma odkrywa, że kopia zapasowa jest niepełna, zbyt stara lub nie da się jej odtworzyć. Dlatego pytanie, jak wdrożyć politykę kopii, nie dotyczy wyłącznie zakupu dodatkowego dysku czy usługi chmurowej. Dotyczy ciągłości działania całej organizacji.
Dobrze przygotowana polityka kopii zapasowych określa, jakie dane są chronione, jak często powstają kopie, gdzie są przechowywane, kto odpowiada za ich nadzór i w jakim czasie firma musi wrócić do pracy po awarii. To dokument operacyjny, który porządkuje decyzje biznesowe i techniczne. Jego skuteczność mierzy się nie liczbą wykonanych backupów, lecz możliwością sprawnego odzyskania środowiska wtedy, gdy jest naprawdę potrzebne.
Zacznij od ryzyka, nie od narzędzia
Pierwszym krokiem powinno być rozpoznanie procesów, których zatrzymanie generuje największe koszty. W firmie handlowej będzie to zwykle system ERP, dane magazynowe, sprzedaż i integracje z kurierami. W biurze projektowym kluczowe mogą być pliki projektowe oraz dokumentacja klientów. Dla jednostki publicznej szczególne znaczenie mają systemy dziedzinowe, dokumenty, poczta i dane obsługujące zadania administracyjne.
Nie wszystkie informacje wymagają identycznego poziomu ochrony. Kopia archiwum sprzed pięciu lat może być wykonywana rzadziej niż baza danych, na której pracuje dział obsługi klienta. Właśnie dlatego warto podzielić zasoby na grupy według krytyczności, a nie stosować jednego schematu dla całego środowiska.
Na tym etapie należy ustalić dwa parametry. RPO, czyli dopuszczalną utratę danych, odpowiada na pytanie, jak daleko wstecz firma może cofnąć się po awarii. Jeśli RPO wynosi cztery godziny, backup wykonywany raz na dobę jest niewystarczający. RTO określa natomiast maksymalny czas odtworzenia usługi. Dla poczty może to być jeden dzień, ale dla systemu produkcyjnego lub sprzedażowego – kilka godzin albo mniej.
To decyzje zarządcze, ponieważ mają bezpośredni wpływ na koszt rozwiązania. Krótszy czas odtwarzania i częstsze kopie wymagają zwykle większych zasobów, odpowiednio zaprojektowanej infrastruktury oraz stałego monitoringu. Z drugiej strony zbyt oszczędny model backupu może kosztować wielokrotnie więcej podczas przestoju.
Jak wdrożyć politykę kopii zapasowych krok po kroku
Po analizie ryzyka można przejść do stworzenia zasad, które będą zrozumiałe również dla osób nietechnicznych. Polityka nie powinna być obszernym dokumentem odkładanym do szuflady. Ma wskazywać konkretne działania i właścicieli procesów.
Określ zakres chronionych danych
W spisie powinny znaleźć się nie tylko serwery plików i bazy danych. W wielu organizacjach krytyczne informacje są przechowywane w Microsoft 365, aplikacjach chmurowych, systemach ERP, na komputerach kadry zarządzającej, urządzeniach mobilnych czy platformach do współpracy. Warto także uwzględnić konfiguracje urządzeń sieciowych, maszyn wirtualnych i systemów bezpieczeństwa. Odtworzenie samego serwera bez jego konfiguracji może znacząco wydłużyć powrót do pracy.
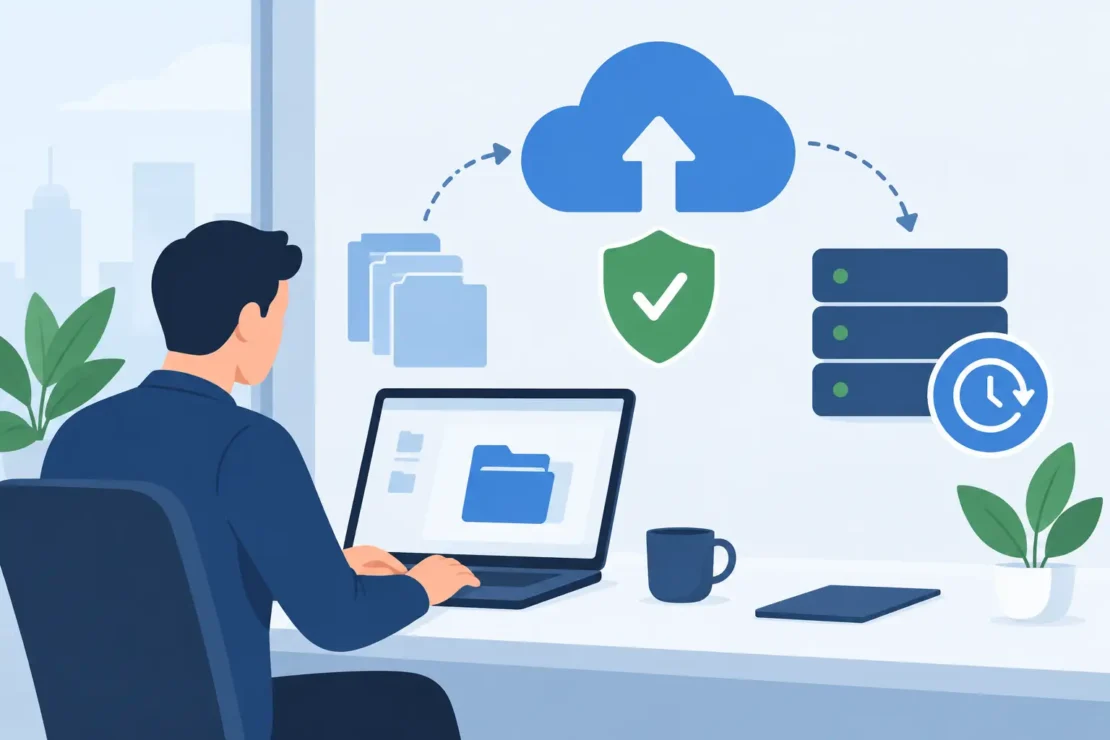
Trzeba przy tym rozróżnić synchronizację od backupu. Folder zsynchronizowany z chmurą nie zawsze chroni przed usunięciem, nadpisaniem lub zaszyfrowaniem plików. Błąd użytkownika może zostać szybko powielony na wszystkie zsynchronizowane urządzenia. Kopia zapasowa powinna pozwalać wrócić do konkretnej, poprawnej wersji danych.
Ustal harmonogram i retencję
Częstotliwość kopii musi wynikać z wcześniej ustalonego RPO. Bazy danych oraz zasoby intensywnie zmieniane w ciągu dnia mogą wymagać kopii co kilka godzin lub częściej. Pełne kopie wykonywane nocą można uzupełnić backupami przyrostowymi, które zapisują jedynie zmienione dane i ograniczają obciążenie łącza oraz przestrzeni dyskowej.
Równie istotna jest retencja, czyli okres przechowywania kopii. Firma powinna ustalić, ile wersji dziennych, tygodniowych, miesięcznych i rocznych zachowuje. Ten okres zależy od charakteru danych, wymagań księgowych, umów z klientami oraz regulacji. Nie należy jednak gromadzić kopii bez końca tylko dlatego, że przestrzeń jest dostępna. To podnosi koszty, utrudnia zarządzanie i zwiększa zakres danych wymagających ochrony.
Zastosuj zasadę 3-2-1-1-0
Praktycznym punktem odniesienia jest zasada 3-2-1-1-0. Zakłada ona posiadanie co najmniej trzech kopii danych, zapisanych na dwóch różnych nośnikach, z jedną kopią przechowywaną poza główną lokalizacją. Dodatkowe „1” oznacza kopię odizolowaną lub niezmienialną, której nie może skasować ani zaszyfrować atakujący. „0” odnosi się do błędów wykrywanych podczas automatycznej weryfikacji i regularnych testów odtworzeniowych.
Nie każda organizacja potrzebuje identycznej architektury. Mała firma może połączyć lokalny serwer backupu z bezpiecznym repozytorium w chmurze. Przedsiębiorstwo z wieloma lokalizacjami może potrzebować centralnego zarządzania i replikacji między oddziałami. Najważniejsze jest wyeliminowanie pojedynczego punktu awarii. Kopia trzymana na tym samym serwerze lub w tej samej serwerowni nie zabezpieczy firmy przed pożarem, kradzieżą czy awarią zasilania.
Zadbaj o zabezpieczenie samych kopii
Backup zawiera często najcenniejsze dane organizacji, dlatego musi być chroniony równie starannie jak system produkcyjny. Dostęp do konsoli zarządzającej należy ograniczyć do upoważnionych osób, stosować silne hasła oraz uwierzytelnianie wieloskładnikowe. Konta administracyjne używane do wykonywania kopii nie powinny służyć do codziennej pracy ani mieć szerszych uprawnień, niż to konieczne.
Warto również szyfrować dane podczas przesyłania i przechowywania, prowadzić dzienniki operacji oraz regularnie aktualizować oprogramowanie backupowe. W przypadku ransomware kluczowe znaczenie ma odseparowanie repozytorium od standardowej sieci firmowej. To rozwiązanie wymaga planowania, ale daje realną przewagę w sytuacji kryzysowej.
Test odtworzenia to obowiązkowa część polityki
Komunikat „zadanie backupu zakończone sukcesem” nie potwierdza, że dane da się odzyskać. Może oznaczać tylko, że system przeniósł pliki do repozytorium. Uszkodzona baza, brak klucza szyfrującego, niekompletna konfiguracja lub za wolne łącze mogą wyjść na jaw dopiero podczas przywracania.
Polityka powinna więc wskazywać częstotliwość testów i ich zakres. Dla mniej krytycznych zasobów wystarczy okresowe odtworzenie wybranych plików. Dla systemów kluczowych należy testować przywrócenie całej maszyny, bazy danych albo aplikacji w odizolowanym środowisku. Warto mierzyć rzeczywisty czas odtworzenia i porównać go z założonym RTO.
Testy mają jeszcze jedną wartość: sprawdzają, czy firma zna procedurę działania pod presją. Powinno być jasne, kto podejmuje decyzję o odtworzeniu, kto kontaktuje się z dostawcą, kto informuje pracowników i w jakiej kolejności uruchamiane są usługi. W sytuacji awaryjnej nie ma czasu na ustalanie tych podstaw od zera.
Przypisz odpowiedzialność i monitoruj wykonanie
Nawet najlepszy projekt nie zadziała bez właściciela procesu. Polityka powinna wskazywać osobę lub zespół odpowiedzialny za nadzór nad kopiami, odbieranie alertów, analizę błędów i dokumentowanie testów. Zarząd lub osoba odpowiedzialna za operacje powinna otrzymywać zwięzłe informacje o stanie ochrony danych, zwłaszcza gdy backupy nie wykonują się poprawnie albo zmienia się zakres środowiska IT.
W organizacjach bez własnego działu informatycznego nadzór można powierzyć partnerowi, który zna infrastrukturę, jej zależności oraz priorytety biznesowe. Rabiks w modelu zewnętrznego działu IT może połączyć audyt środowiska, wdrożenie backupu, monitoring i bieżące reagowanie na nieprawidłowości. Dzięki temu odpowiedzialność nie rozmywa się między dostawcą chmury, serwisu sprzętu i administratorem aplikacji.
Politykę należy aktualizować po każdej istotnej zmianie: wdrożeniu nowego systemu ERP, migracji do chmury, otwarciu oddziału, zmianie dostawcy usług albo zwiększeniu liczby pracowników. Dokument przygotowany trzy lata temu mógł nie uwzględniać aplikacji i danych, które dziś są podstawą działalności firmy.
Dobrze wdrożona polityka kopii zapasowych nie jest kosztem „na wszelki wypadek”. To kontrolowany plan powrotu do pracy, który pozwala zachować spokój wtedy, gdy technologia zawodzi. Najlepiej przygotować go przed incydentem – gdy decyzje można podjąć bez presji, a zakres ochrony dopasować do realnych potrzeb organizacji.