Rozproszone IT rzadko psuje się spektakularnie. Znacznie częściej po prostu codziennie spowalnia firmę – wydłuża czas reakcji, mnoży dostawców, utrudnia kontrolę kosztów i zostawia luki w odpowiedzialności. Właśnie dlatego centralizacja usług IT przedsiębiorstwa coraz częściej staje się decyzją operacyjną, a nie wyłącznie technologiczną. Dla zarządu oznacza większą przewidywalność. Dla menedżerów – mniej chaosu. Dla pracowników – sprawniejsze środowisko pracy.
Na czym polega centralizacja usług IT przedsiębiorstwa
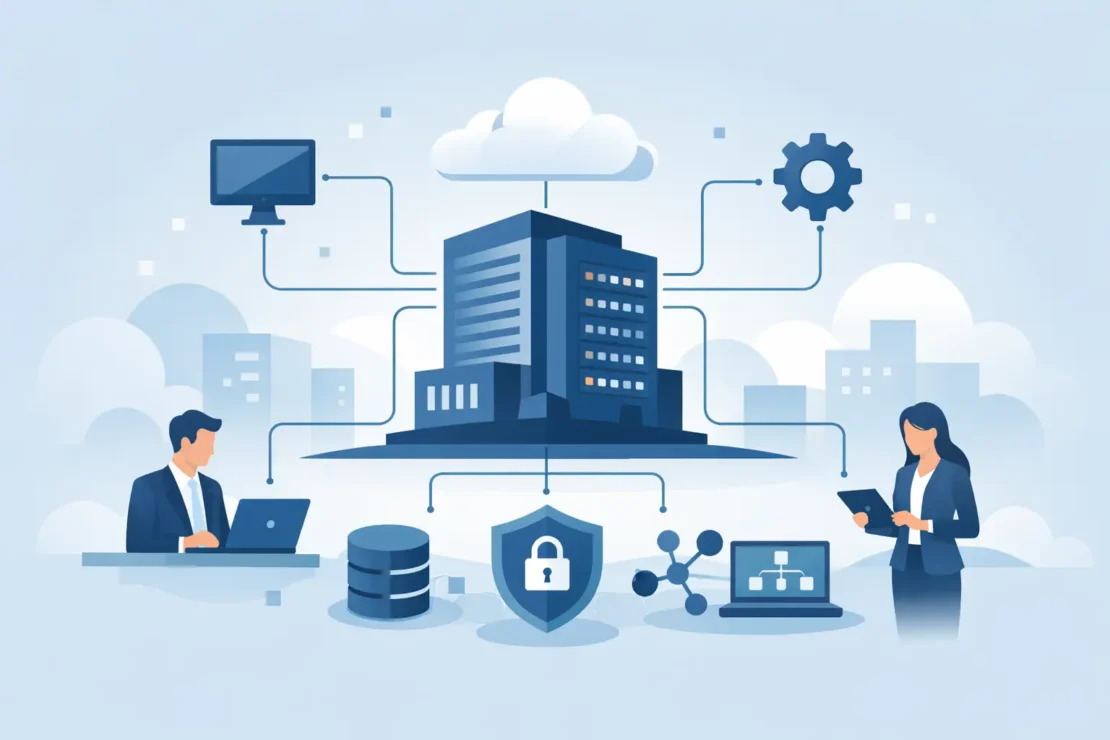
Centralizacja nie sprowadza się do przeniesienia wszystkiego do jednej serwerowni ani do podpisania jednej umowy z dostawcą. W praktyce chodzi o uporządkowanie odpowiedzialności, standardów, narzędzi i procesów tak, aby całość środowiska IT była zarządzana spójnie. Dotyczy to infrastruktury, wsparcia użytkowników, bezpieczeństwa, dostępu do danych, monitoringu, kopii zapasowych, systemów biznesowych i komunikacji.
W firmach, które rozwijały się etapami, IT często rośnie podobnie. Osobny dostawca od internetu, inny od sprzętu, kolejny od ERP, jeszcze ktoś od chmury, alarmów, monitoringu czy Microsoft 365. Taki model bywa wygodny na początku, ale z czasem zaczyna generować koszty ukryte. Problem nie leży tylko w liczbie partnerów. Największym obciążeniem jest brak jednego miejsca, które realnie widzi całość i bierze za nią odpowiedzialność.
Kiedy rozproszone środowisko zaczyna szkodzić biznesowi
Pierwszy sygnał pojawia się zwykle wtedy, gdy awaria wymaga kilku telefonów i nikt nie potrafi od razu powiedzieć, po czyjej stronie leży problem. Drugi to sytuacja, w której firma płaci za narzędzia lub usługi, ale nie ma pełnej wiedzy, kto z nich korzysta, czy są dobrze skonfigurowane i czy rzeczywiście wspierają procesy.
Trzeci sygnał jest mniej widoczny, ale bardzo kosztowny – brak spójnych zasad bezpieczeństwa. Gdy różne obszary IT rozwijają się niezależnie, łatwo o niespójne uprawnienia, słabe zarządzanie kontami, różne standardy kopii zapasowych czy niejednolite procedury reagowania. Z perspektywy cyberbezpieczeństwa to ryzyko, którego nie widać w codziennej pracy, ale które potrafi zatrzymać organizację w najmniej odpowiednim momencie.
W przypadku firm wielooddziałowych i jednostek publicznych dochodzi jeszcze jeden problem: trudność w utrzymaniu jednolitego poziomu usług. Jeśli każdy oddział działa trochę inaczej, a każde wdrożenie opiera się na innych ustaleniach, rośnie zależność od pojedynczych osób i lokalnych przyzwyczajeń. To utrudnia skalowanie, kontrolę oraz planowanie budżetu.
Co realnie daje centralizacja usług IT
Najważniejszą korzyścią nie jest sama redukcja liczby dostawców, lecz przejęcie kontroli nad środowiskiem. Centralizacja pozwala ustalić wspólne standardy sprzętowe, zasady dostępu, model wsparcia i sposób monitorowania infrastruktury. Dzięki temu decyzje technologiczne przestają być przypadkowe i zaczynają wspierać cele operacyjne firmy.
W praktyce przekłada się to na krótszy czas rozwiązywania incydentów, większą przewidywalność kosztów i łatwiejsze planowanie rozwoju. Łatwiej też określić, które usługi są krytyczne, gdzie występują wąskie gardła i które elementy wymagają modernizacji. Dla zarządu oznacza to lepszy nadzór. Dla działów operacyjnych – mniej przestojów i mniej pracy organizacyjnej wokół technologii.
Centralizacja porządkuje również komunikację. Zamiast przekazywać zgłoszenia między firmami zewnętrznymi lub pomiędzy działami, organizacja otrzymuje jeden punkt kontaktu i jeden model odpowiedzialności. To szczególnie istotne wtedy, gdy IT obejmuje nie tylko komputery i sieć, ale też telefonię, systemy bezpieczeństwa, środowisko chmurowe, urządzenia peryferyjne czy rozwiązania wspierające produkcję i logistykę.
Centralizacja usług IT przedsiębiorstwa a bezpieczeństwo
W wielu organizacjach bezpieczeństwo jest rozproszone tak samo jak infrastruktura. Ktoś odpowiada za firewall, ktoś inny za kopie zapasowe, jeszcze ktoś za konta użytkowników i aktualizacje. Taki podział nie musi być błędem, ale bez wspólnego nadzoru zwykle prowadzi do luk. A luka rzadko wynika z jednego zaniedbania. Częściej jest efektem braku koordynacji.
Centralizacja usług IT przedsiębiorstwa pozwala uporządkować ten obszar od podstaw. Można wprowadzić jednolite polityki haseł i dostępu, spójne zasady backupu, centralny monitoring zdarzeń oraz jasne procedury reagowania na incydenty. To nie tylko poprawia ochronę, ale też ułatwia wykazanie, że organizacja świadomie zarządza ryzykiem i dba o zgodność.
Warto przy tym zachować rozsądek. Nie każda firma potrzebuje od razu rozbudowanego centrum bezpieczeństwa czy kosztownych narzędzi klasy enterprise. Czasem większy efekt przynosi uporządkowanie podstaw: inwentaryzacji zasobów, zarządzania dostępami, aktualizacji i kopii zapasowych. Dobrze zaplanowana centralizacja zaczyna się od tego, co realnie ogranicza ryzyko i poprawia ciągłość działania.
Od czego zacząć, żeby nie przenieść chaosu do jednego miejsca
Najczęstszy błąd polega na tym, że firma chce scentralizować usługi zbyt szybko i zbyt szeroko. W efekcie przenosi do nowego modelu stare niespójności. Dlatego pierwszy krok powinien być analityczny. Trzeba ustalić, jakie systemy, urządzenia i umowy już funkcjonują, kto z nich korzysta oraz które obszary są krytyczne dla działalności.
Dopiero na tej podstawie można zaprojektować docelowy model obsługi. Czasem centralizacja obejmie cały obszar IT, a czasem najpierw tylko wybrane elementy, takie jak helpdesk, monitoring infrastruktury, zarządzanie użytkownikami czy bezpieczeństwo. To podejście bywa rozsądniejsze, bo ogranicza ryzyko organizacyjne i pozwala szybciej zobaczyć efekty.
Kolejny etap to standaryzacja. Bez niej centralizacja będzie pozorna. Chodzi o ustalenie zasad dotyczących sprzętu, licencji, obiegu zgłoszeń, poziomów dostępu, dokumentacji i odpowiedzialności. Im lepiej te elementy są opisane, tym mniej zależności od pojedynczych osób i tym łatwiej utrzymać porządek przy dalszym rozwoju firmy.
Czy centralizacja zawsze się opłaca
W większości organizacji tak, ale skala i forma wdrożenia powinny wynikać z rzeczywistych potrzeb. W małej firmie centralizacja może oznaczać po prostu przekazanie całości opieki jednemu partnerowi, który prowadzi wsparcie użytkowników, administrację, zabezpieczenia i rozwój środowiska. W większym przedsiębiorstwie będzie to raczej model zarządzania wieloma obszarami według jednolitych standardów i pod jednym nadzorem.
Są też sytuacje, w których pełna centralizacja nie będzie najlepszym rozwiązaniem od razu. Dotyczy to na przykład organizacji po przejęciach, podmiotów z wieloma lokalizacjami o dużej autonomii albo instytucji publicznych działających w określonych ramach formalnych. W takich przypadkach lepiej zaplanować centralizację etapami i zostawić część lokalnych kompetencji tam, gdzie są faktycznie potrzebne.
Nie zmienia to jednego: brak uporządkowanego modelu IT niemal zawsze kosztuje więcej, niż wydaje się na pierwszy rzut oka. Czasem w rachunkach, częściej w przestojach, błędach, opóźnieniach i ryzyku.
Jeden partner zamiast wielu wykonawców
Dla kadry zarządzającej największą wartością centralizacji bywa nie sama technologia, ale uproszczenie odpowiedzialności. Jeden partner, który rozumie całość środowiska, może nie tylko szybciej reagować, ale też lepiej planować zmiany. Widzi zależności między infrastrukturą, bezpieczeństwem, systemami biznesowymi i codzienną pracą użytkowników.
To szczególnie ważne wtedy, gdy firma oczekuje nie tylko bieżącego utrzymania, ale również doradztwa i rozwoju. Model zewnętrznego działu IT porządkuje relacje, ogranicza rozproszenie i daje organizacji komfort, że ktoś odpowiada za całość, a nie tylko za wycinek. Właśnie dlatego wiele firm traktuje centralizację jako element porządkowania procesów operacyjnych, a nie wyłącznie projekt technologiczny.
Dobrze prowadzona centralizacja nie odbiera organizacji kontroli. Przeciwnie – pozwala ją odzyskać. Partner technologiczny ma wspierać decyzje biznesowe, a nie je komplikować. Tego oczekują dziś przedsiębiorstwa, które chcą działać stabilnie, bezpiecznie i bez ciągłego gaszenia pożarów.
Rabiks pracuje właśnie w takim modelu – porządkuje środowiska IT, przejmuje odpowiedzialność za ich utrzymanie i rozwój oraz upraszcza klientom codzienne zarządzanie technologią.
Jeśli IT w firmie zaczyna wymagać coraz więcej koordynacji, a coraz mniej daje przewidywalności, to zwykle nie jest sygnał do dokładania kolejnych narzędzi. To moment, żeby uporządkować całość i zbudować model, który będzie wspierał biznes także za rok i za kilka lat.