Wdrożenie MFA firmowego często zaczyna się od prostego pytania: dlaczego pracownik ma potwierdzać logowanie, skoro zna swoje hasło? Odpowiedź jest praktyczna – samo hasło nie stanowi już wystarczającej ochrony dla poczty, dokumentów, systemu ERP czy dostępu zdalnego. Może zostać wyłudzone, odgadnięte, przejęte w wyniku wycieku albo wykorzystane przez osobę, która nie powinna mieć dostępu do zasobów firmy.
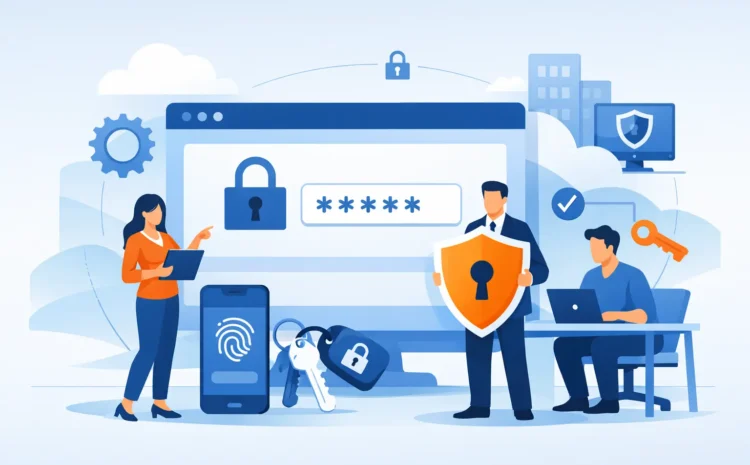
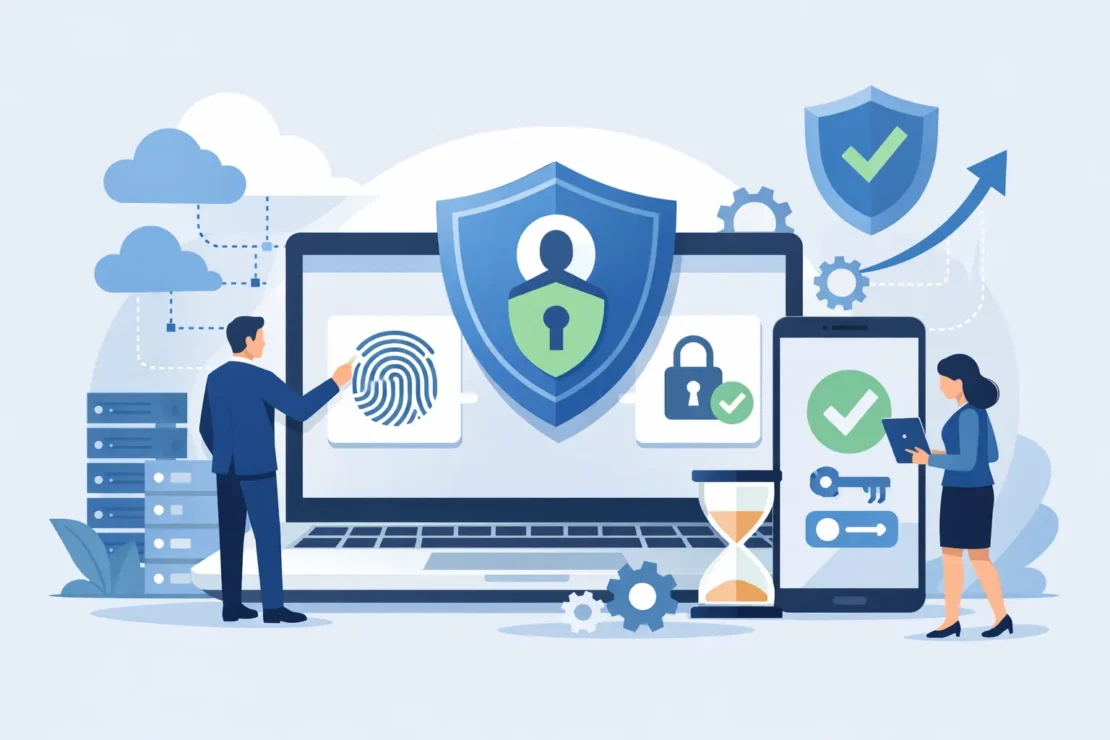
MFA, czyli uwierzytelnianie wieloskładnikowe, wymaga dodatkowego potwierdzenia tożsamości. Może nim być akceptacja logowania w aplikacji, kod jednorazowy, klucz sprzętowy lub odcisk palca. Dzięki temu przejęte hasło przestaje być automatycznym kluczem do firmowych danych. Dla zarządu i osób odpowiedzialnych za operacje oznacza to mniejsze ryzyko przestoju, utraty informacji oraz kosztownego incydentu bezpieczeństwa.
Dlaczego hasła nie chronią już firmowych kont
W wielu organizacjach poczta Microsoft 365 jest centrum codziennej pracy. Trafiają tam faktury, umowy, dane klientów, ustalenia z kontrahentami i dokumenty wewnętrzne. Przejęcie jednego konta może pozwolić przestępcy wysyłać wiarygodne wiadomości do księgowości, przekierowywać korespondencję albo pobierać pliki z dysków współdzielonych.
Ataki nie zawsze mają formę technicznie skomplikowanego włamania. Często zaczynają się od wiadomości podszywającej się pod bank, dostawcę, administratora IT lub dział kadr. Pracownik wprowadza dane na fałszywej stronie, a napastnik próbuje natychmiast zalogować się na prawdziwe konto. MFA dodaje wtedy barierę, której nie pokona samym hasłem.
Nie oznacza to, że MFA rozwiązuje każdy problem. Użytkownik może zaakceptować fałszywe powiadomienie, a źle skonfigurowane zasady mogą utrudnić pracę lub zablokować ważny proces. Dlatego skuteczne zabezpieczenie nie polega na mechanicznym włączeniu dodatkowego kodu dla wszystkich. Wymaga analizy środowiska, ról użytkowników i systemów, z których firma korzysta każdego dnia.
Wdrożenie MFA firmowego należy zacząć od mapy dostępu
Przed uruchomieniem polityk warto ustalić, gdzie pracownicy się logują, jakie konta mają podwyższone uprawnienia i które aplikacje są krytyczne dla ciągłości działania. Inaczej zabezpiecza się stanowisko biurowe korzystające głównie z poczty i dokumentów, a inaczej administratora serwerów, pracownika terenowego czy osobę obsługującą system finansowo-księgowy.
Szczególnej uwagi wymagają konta administracyjne. To one pozwalają zmieniać konfigurację usług, tworzyć użytkowników, resetować hasła i zarządzać dostępem do danych. Dla takich kont warto stosować bardziej odporne metody uwierzytelniania, na przykład klucze bezpieczeństwa lub logowanie bezhasłowe, a także ograniczać możliwość logowania wyłącznie do zaakceptowanych urządzeń i lokalizacji.
Na etapie analizy trzeba również odnaleźć konta techniczne, skrzynki współdzielone, integracje oraz starsze aplikacje. Część systemów nie obsługuje nowoczesnego uwierzytelniania w taki sam sposób jak Microsoft 365. Włączenie MFA bez przygotowania może zatrzymać synchronizację danych, wysyłkę dokumentów lub działanie urządzeń wielofunkcyjnych. Te wyjątki powinny być opisane, uzasadnione i objęte dodatkowymi zabezpieczeniami, a nie pozostawione bez kontroli.
Nie każdy użytkownik potrzebuje identycznej metody
Wybór metody MFA powinien uwzględniać poziom ryzyka oraz realia pracy. Aplikacja uwierzytelniająca sprawdzi się u większości pracowników biurowych. Klucz sprzętowy będzie dobrym rozwiązaniem dla administratorów, osób z dostępem do wrażliwych danych i użytkowników, którzy nie mogą korzystać z telefonu służbowego. Wiadomości SMS mogą być rozwiązaniem przejściowym, ale są mniej odporne na przejęcie numeru telefonu niż aplikacja lub klucz.
Ważna jest również procedura dla osób pracujących w terenie, na zmianach albo w lokalizacjach o ograniczonym zasięgu. Polityka bezpieczeństwa, której nie da się wykonać w rzeczywistych warunkach, szybko zaczyna być omijana. Dobrze przygotowane MFA ma zwiększać ochronę bez przerzucania całego ciężaru organizacyjnego na użytkownika.
Jak przeprowadzić wdrożenie bez chaosu w organizacji
Najbezpieczniejszy model to wdrożenie etapowe. Najpierw należy zabezpieczyć konta administratorów i osoby odpowiedzialne za finanse, kadry, zarządzanie oraz dostęp do systemów kluczowych. Kolejnym krokiem jest pilotaż z wybraną grupą pracowników. Pozwala on sprawdzić, czy instrukcje są zrozumiałe, a polityki nie kolidują z wykorzystywanymi aplikacjami.
Po pilotażu można wdrażać rozwiązanie działami, z jasno określonym terminem i wsparciem technicznym. Pracownicy powinni wcześniej wiedzieć, dlaczego zmiana jest wprowadzana, jak skonfigurować metodę logowania i gdzie zgłosić problem. Krótka, konkretna komunikacja ogranicza opór znacznie skuteczniej niż rozbudowany regulamin wysłany bez wyjaśnienia.
W praktyce warto przygotować instrukcję rejestracji, procedurę wymiany telefonu oraz zasady odzyskiwania dostępu. Zgubione urządzenie lub zmiana numeru telefonu nie może oznaczać kilkudniowej blokady pracownika. Z drugiej strony reset MFA nie powinien odbywać się wyłącznie po wiadomości e-mail, ponieważ właśnie przejęta skrzynka może posłużyć do takiej próby. Potwierdzenie tożsamości powinno wykorzystywać uzgodniony proces, na przykład kontakt z przełożonym lub działem IT oraz weryfikację dodatkowymi danymi.
Konta awaryjne są potrzebne, ale wymagają dyscypliny
Firma powinna posiadać ograniczoną liczbę kont awaryjnych na wypadek niedostępności usługi uwierzytelniającej albo błędnej konfiguracji polityk. Nie mogą to być jednak zwykłe konta używane na co dzień. Dostęp do nich powinien być ściśle kontrolowany, dane logowania bezpiecznie przechowywane, a każde użycie rejestrowane i analizowane.
Konto awaryjne jest zabezpieczeniem ciągłości działania, a nie wygodnym wyjątkiem od reguły. Pozostawienie go bez MFA, bez nadzoru i bez ograniczeń może stworzyć najsłabszy punkt całego środowiska.
MFA powinno współpracować z pozostałymi zabezpieczeniami
Uwierzytelnianie wieloskładnikowe daje najlepsze efekty jako element uporządkowanego modelu bezpieczeństwa. Warto połączyć je z zasadami dostępu warunkowego, które uwzględniają między innymi lokalizację logowania, stan urządzenia, poziom ryzyka oraz rolę użytkownika. Przykładowo osoba logująca się z zarządzanego laptopa firmowego może przejść standardową weryfikację, natomiast próba dostępu z nieznanego urządzenia powinna wymagać dodatkowego potwierdzenia lub zostać zablokowana.
Znaczenie ma też bieżące zarządzanie tożsamościami. Były pracownik nie powinien zachowywać aktywnego dostępu, a osoba zmieniająca stanowisko nie powinna gromadzić kolejnych uprawnień bez ich przeglądu. Regularna weryfikacja kont, grup i ról zmniejsza liczbę niepotrzebnych uprawnień, które mogą zostać wykorzystane podczas incydentu.
Nie należy zapominać o kopiach zapasowych, aktualizacjach, ochronie urządzeń końcowych i szkoleniach użytkowników. MFA zatrzyma wiele prób nieautoryzowanego logowania, ale nie zastąpi reakcji na podejrzaną wiadomość, odpowiedniego zarządzania urządzeniami ani planu postępowania po incydencie.
Jak mierzyć efekty po wdrożeniu
Dla decydentów wartością nie jest samo uruchomienie funkcji w panelu administracyjnym, lecz trwała poprawa kontroli nad dostępem. Po wdrożeniu należy monitorować nieudane logowania, nietypowe lokalizacje, próby użycia nieaktualnych metod uwierzytelniania oraz zgłoszenia użytkowników związane z dostępem do systemów.
Dobre wdrożenie ogranicza liczbę ryzykownych logowań, ale także porządkuje procesy operacyjne. Organizacja wie, kto ma dostęp do konkretnych zasobów, jak odzyskuje się dostęp po zmianie urządzenia i kto odpowiada za akceptację wyjątków. To szczególnie istotne w firmach, które rozwijają pracę hybrydową, korzystają z usług chmurowych albo nie utrzymują własnego, rozbudowanego działu IT.
Rabiks może przeprowadzić taki proces od audytu kont i aplikacji, przez konfigurację polityk, po wsparcie użytkowników oraz stały nadzór nad środowiskiem. Najlepszy moment na uporządkowanie dostępu jest przed incydentem, gdy decyzje można podejmować spokojnie, a zabezpieczenia dopasować do sposobu pracy firmy.